







AI-beveiliging in hotels: welke risico's echt tellen
Alon Shkuri · 20 okt 2026 · 6 MIN LEZEN
Hotels zetten AI in voor reserveringen, gastberichten en backoffice-werk, vaak sneller dan iemand nagaat wat die tools met data doen. Dat roept een praktische vraag op voor eigenaren, general managers en IT-verantwoordelijken: wat zijn de echte risico's voor AI-beveiliging, en waar begint een hotel? Het korte antwoord: AI beschermt en valt tegelijk aan, en het zwakste punt blijven mensen.
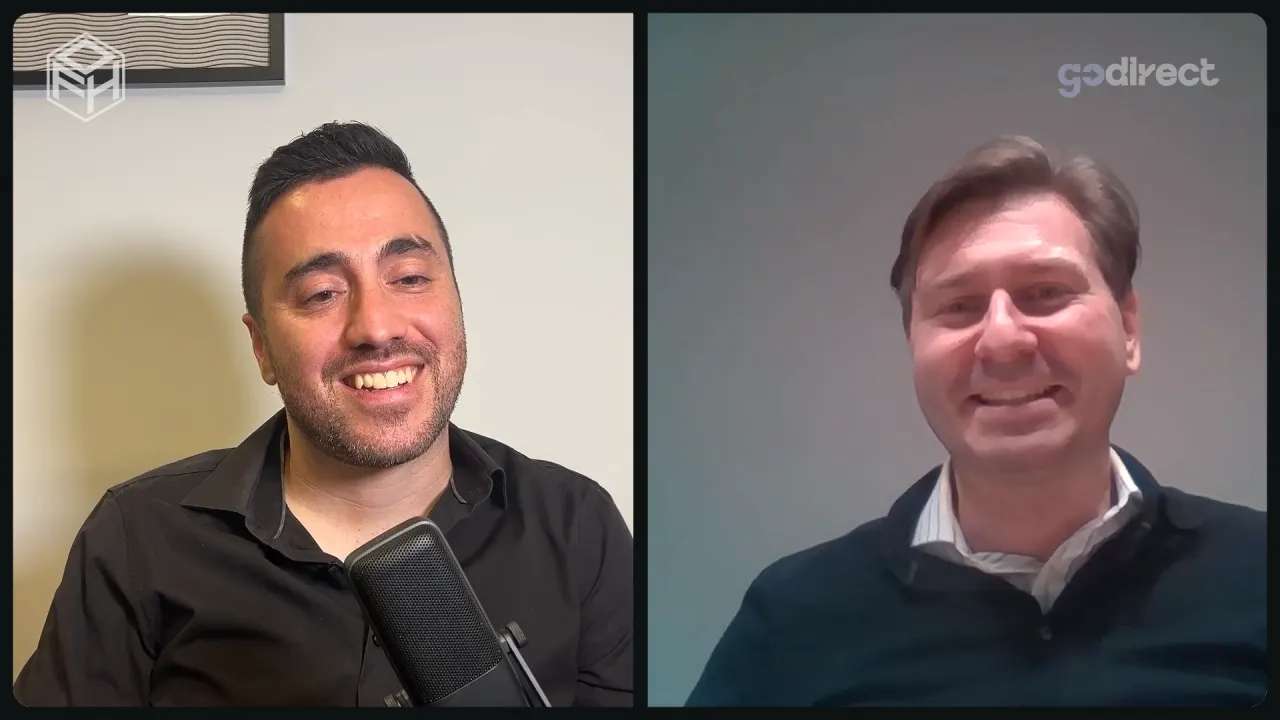
Dr. Ram Kumar, leider op het gebied van cybersecurity en risico, begon in januari 2004 in informatiebeveiliging. Hij noemt AI zowel een zegen als een vloek voor de beveiligingswereld. Volgens hem kan AI een hulpmiddel, een medium en een doelwit van cyberaanvallen zijn. Dit artikel volgt zijn model en laat zien wat het betekent voor elk hotel dat gastgegevens bewaart.
Waarom AI zowel schild als wapen is
Aan de verdedigende kant helpt AI teams om problemen sneller te zien. Dr. Kumar noemt snellere detectie van dreigingen, netwerkbescherming, maatregelen tegen phishing en gedragsanalyse van patronen om veelvoorkomende cybercriminaliteit af te weren.
“One thing we need to understand as far as security is concerned, AI has been a double edged sword.”
Dr. Ram Kumar, 5:25
(Vertaald: “Wat we moeten begrijpen als het om beveiliging gaat: AI is een tweesnijdend zwaard.”)
Dezelfde technologie helpt aanvallers. Volgens Dr. Kumar maakt AI het makkelijk om phishingcampagnes te draaien, omdat het foutloze e-mails schrijft die niet eenvoudig te herkennen zijn. Hij wijst ook op malware die zich steeds aanpast en op AI die wordt ingezet om kwetsbaarheden in software te misbruiken.
Hij voegt een onderscheid toe dat het onthouden waard is: beveiliging van AI en AI voor beveiliging zijn twee verschillende dingen. Dat je AI gebruikt om je systemen te verdedigen, betekent niet dat de AI-tools zelf veilig zijn. Een verwant artikel gaat over de AI-reisplanner voor hotels.
De drie lagen van AI-beveiliging
Dr. Kumar deelt de risico's voor AI-beveiliging in drie niveaus in, van hoe medewerkers AI-tools gebruiken tot de modellen eronder. De lijst hieronder volgt zijn dreigingskaart.
- Gebruik: gevoelige informatie kan uitlekken als mensen die in AI-tools invoeren, jailbreaking duwt tools voorbij hun grenzen, en shadow AI-apps worden gebruikt zonder enige toets op beveiliging of privacy.
- Toepassing: slecht beveiligde AI-agents zetten de deur open voor indirecte prompt injection, datalekken en het wegsluizen van data, en voor onveilig ontworpen plug-ins.
- Platform: het basismodel en de trainingsdata kunnen doelwit worden van data poisoning, en het model zelf kan worden gestolen.
Voor hotels is de eerste laag het meest urgent. Veel AI-apps zijn vrij beschikbaar, en medewerkers die ze op eigen houtje gebruiken, kunnen gevoelige informatie delen met diensten die niemand heeft beoordeeld. Het punt van Dr. Kumar is helder: zonder goede beoordeling op beveiliging en privacy leidt vrij gebruik van deze apps tot dreigingen en risico's.
De derde laag doet ertoe, ook als een hotel nooit een eigen model traint. Als de data achter een model niet betrouwbaar is, waarschuwt hij, kunnen de resultaten rampzalig zijn. Een verwant artikel gaat over business intelligence in het hotel. Hij verbindt beveiliging ook nauw met ethiek en verantwoord gebruik van AI, en herinnert aan een geval waarin een populair AI-platform een kwetsend beeld maakte dat tot publieke verontwaardiging leidde.
Waarom mensen de zwakste schakel blijven
Gevraagd naar het meest onderschatte deel van cybersecurity antwoordt Dr. Kumar zonder aarzelen: de menselijke kant. Mensen gelden als de zwakste schakel in de keten omdat social engineers hen manipuleren, en volgens hem maakt AI die manipulatie nog makkelijker.
Social engineering komt niet meer alleen binnen als een gewone phishingmail. Hij noemt spear phishing, voice phishing, het klonen van stemmen, deepfakes en business email compromise, en merkt op dat mensen via deepfakes flink wat geld zijn kwijtgeraakt.
“All of these are fed by human gullibility, human greed, or it could also exploit our good nature, willingness to help.”
Dr. Ram Kumar, 13:10
(Vertaald: “Dit alles wordt gevoed door menselijke goedgelovigheid en hebzucht, of het misbruikt onze goede aard, onze bereidheid om te helpen.”)
Dat laatste verdient aandacht in de hospitality, waar een goede aard en de bereidheid om te helpen juist de eigenschappen zijn waarop teams worden aangenomen. Nieuwsgierigheid is een andere valkuil: één klik op een link kan malware of ransomware binnenhalen. Dr. Kumar waarschuwt dat geen enkele training de kans wegneemt dat iemand één keer onoplettend is, en één incident is genoeg om het hele huis te laten instorten.
Waarom hotels een aantrekkelijk doelwit zijn
Volgens Dr. Kumar is de hospitalitysector van oudsher niet erg bedreven in cybersecurity. Hij verwijst naar een grote wereldwijde hotelketen, die hij bewust niet noemt, die herhaaldelijk is aangevallen. Hotels bewaren gevoelige gastinformatie, waaronder persoonsgegevens en betaalgegevens, en dat maakt het lucratief voor hackers om hun databases te kraken.
“Nobody goes to a hotel expecting that their data would be stolen or exfiltrated.”
Dr. Ram Kumar, 27:35
(Vertaald: “Niemand gaat naar een hotel in de verwachting dat zijn gegevens worden gestolen of weggesluisd.”)
Gasten doen zaken met een hotel in strikt vertrouwen. Als hun gegevens op het dark web belanden, inclusief creditcardgegevens, noemt hij dat zeer verontrustend. Zijn conclusie: de hospitalitysector moet een niveau hoger en op gelijke hoogte komen met andere sectoren als het gaat om de bescherming van data, privacy en klantinformatie. Een verwant artikel gaat over beveiliging in het hotel.
De risico's hierboven maken die oproep scherper. Een hotel dat medewerkers ongecontroleerde AI-tools laat gebruiken, of AI-agents aan zijn systemen koppelt zonder ze te beveiligen, opent nieuwe routes naar dezelfde waardevolle data.
Hoe AI-beveiliging zich ontwikkelt
Vooruitkijkend verwacht Dr. Kumar dat aanvallen met AI steeds in nieuwe vormen opduiken en geavanceerder worden, terwijl beveiligingsoplossingen met AI zich ernaast ontwikkelen. Hij noemt een aantal trends die elk hotel in zijn planning kan meenemen:
- Risico's in de toeleveringsketen worden groter.
- Social engineering met hulp van AI wordt erg moeilijk te herkennen.
- Zero trust gaat op grote schaal worden ingevoerd.
- Cloudrisico's nemen toe, en storingen in de cloud zijn een zorg die sommige bedrijven terug kan duwen naar eigen servers.
- Regels voor beveiliging en privacy worden steeds strenger.
- Hybride werken houdt de beveiligingsrisico's van thuiswerken op de agenda.
- Het tekort aan cybersecuritytalent houdt aan.
Hij verwacht ook dat AI banen in de hospitality direct verandert. Repetitieve functies zoals receptionisten, medewerkers klantenservice en verkopers kunnen hard worden geraakt. Zijn advies: raak niet in paniek, maar schaal jezelf op en leer AI te gebruiken, want wie er wegblijft, kan in de problemen komen.
Wat elk hotel hieruit kan meenemen
Bij elkaar opgeteld leveren deze punten een korte checklist op voor hotels van elke omvang:
- Weet welke AI-tools medewerkers gebruiken, en beoordeel ze op beveiliging en privacy voordat ze met gastgegevens werken.
- Behandel AI-toepassingen en hun plug-ins als systemen die je moet beveiligen, niet alleen als tools die beveiliging toevoegen.
- Bereid teams voor op overtuigende phishing, gekloonde stemmen en deepfake-verzoeken, want AI haalt de gebruikelijke waarschuwingssignalen weg.
- Breng de bescherming van gastgegevens op het niveau van andere sectoren.
- Help medewerkers AI te leren gebruiken in plaats van het te vermijden.
Je kunt het volledige gesprek bekijken voor zijn complete dreigingskaart, zijn kijk op AI en banen, en zijn advies voor wie een carrière in cybersecurity begint.
Veelgestelde vragen
Wat zijn de grootste risico's voor AI-beveiliging in hotels?
In het model van Dr. Ram Kumar zitten de risico's op drie niveaus: hoe medewerkers AI-tools gebruiken, hoe AI-toepassingen beveiligd zijn, en de betrouwbaarheid van de modellen en trainingsdata eronder. Voor hotels zijn het meest urgent: gevoelige gastgegevens die in ongecontroleerde shadow AI-apps belanden, en phishing die door AI is geschreven en moeilijk te herkennen is.
Wat is shadow AI?
Shadow AI zijn AI-toepassingen die mensen vrij gebruiken zonder dat iemand ze heeft beoordeeld op beveiliging en privacy. Omdat er zoveel AI-apps makkelijk beschikbaar zijn, kunnen medewerkers ze op eigen houtje inzetten en er gevoelige informatie mee delen. Dr. Kumar noemt het een van de belangrijkste gebruiksrisico's van AI.
Hoe maakt AI phishing gevaarlijker?
Volgens Dr. Kumar schrijft AI foutloze e-mails, waardoor phishingcampagnes makkelijker op te zetten en moeilijker te herkennen zijn. Social engineering omvat nu ook spear phishing, voice phishing, het klonen van stemmen en deepfakes, en volgens hem zijn mensen via deepfakes al flink veel geld kwijtgeraakt.
Gaat AI banen in de hospitality vervangen?
Dr. Kumar verwacht dat AI repetitief en eentonig werk vervangt dat te automatiseren is, en ziet functies als receptionist, medewerker klantenservice en verkoper onder druk staan. Zijn advies: raak niet in paniek, maar schaal jezelf op en leer AI te gebruiken, want wie er wegblijft, kan in de problemen komen.
