







KI-Sicherheit im Hotel: welche Risiken wirklich zählen
Alon Shkuri · 20 Okt 2026 · 6 MIN LESEZEIT
Hotels setzen KI für Reservierungen, Gästenachrichten und Backoffice-Arbeit ein, oft schneller, als jemand prüft, was diese Tools mit Daten machen. Daraus ergibt sich eine praktische Frage für Eigentümer, General Manager und IT-Verantwortliche: Welche Risiken gibt es für die KI-Sicherheit wirklich, und wo sollte ein Hotel anfangen? Die kurze Antwort: KI schützt und greift zugleich an, und der schwächste Punkt bleibt der Mensch.
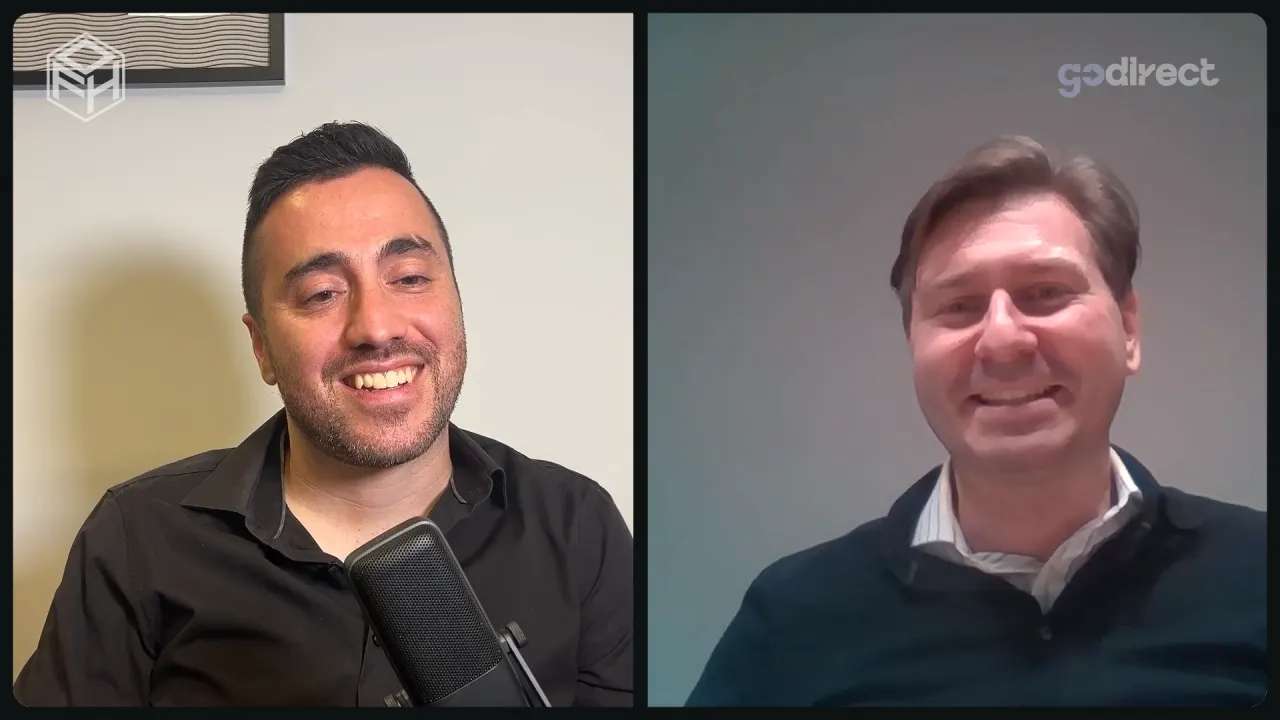
Dr. Ram Kumar, Führungskraft für Cybersicherheit und Risiko, begann im Januar 2004 in der Informationssicherheit. Er nennt KI sowohl einen Segen als auch einen Fluch für die Welt der Sicherheit. Aus seiner Sicht kann KI ein Werkzeug, ein Medium und ein Ziel für Cyberangriffe sein. Dieser Artikel folgt seinem Modell und zeigt, was es für jedes Hotel bedeutet, das Gästedaten speichert.
Warum KI zugleich Schild und Waffe ist
Auf der Seite der Abwehr hilft KI Teams, Probleme schneller zu erkennen. Dr. Kumar nennt eine schnellere Erkennung von Bedrohungen, Netzwerkschutz, Maßnahmen gegen Phishing und die Verhaltensanalyse von Mustern, um gängige Cyberkriminalität abzuwehren.
“One thing we need to understand as far as security is concerned, AI has been a double edged sword.”
Dr. Ram Kumar, 5:25
(Übersetzt: „Was wir in Sachen Sicherheit verstehen müssen: KI ist ein zweischneidiges Schwert.“)
Dieselbe Technologie dient auch Angreifern. Laut Dr. Kumar macht KI es leicht, Phishing-Kampagnen zu fahren, weil sie fehlerfreie E-Mails schreibt, die nicht leicht zu erkennen sind. Er verweist außerdem auf Malware, die sich ständig verändert, und auf KI, die genutzt wird, um Schwachstellen in Software auszunutzen.
Er fügt eine Unterscheidung hinzu, die man im Kopf behalten sollte: Sicherheit von KI und KI für Sicherheit sind zwei verschiedene Dinge. Wer KI zur Verteidigung seiner Systeme nutzt, hat damit noch keine sicheren KI-Tools. Ein verwandter Artikel behandelt die KI-Reiseplanung für Hotels.
Die drei Ebenen der KI-Sicherheit
Dr. Kumar teilt die Risiken für die KI-Sicherheit in drei Ebenen ein, von der Nutzung der KI-Tools durch Mitarbeitende bis zu den Modellen darunter. Die folgende Liste folgt seiner Bedrohungskarte.
- Nutzung: Sensible Informationen können abfließen, wenn Menschen sie in KI-Tools eingeben, Jailbreaking treibt Tools über ihre Grenzen hinaus, und Shadow-AI-Apps werden ohne jede Prüfung auf Sicherheit oder Datenschutz genutzt.
- Anwendung: Schlecht abgesicherte KI-Agenten öffnen die Tür für indirekte Prompt Injection, Datenlecks und Datenabfluss sowie für unsicher gestaltete Plug-ins.
- Plattform: Das Basismodell und seine Trainingsdaten können Ziel von Data Poisoning werden, und das Modell selbst kann gestohlen werden.
Für Hotels ist die erste Ebene am dringendsten. Viele KI-Apps sind frei verfügbar, und Mitarbeitende, die sie auf eigene Faust nutzen, können sensible Informationen mit Diensten teilen, die niemand geprüft hat. Dr. Kumar sagt es klar: Ohne eine ordentliche Prüfung auf Sicherheit und Datenschutz führt die freie Nutzung dieser Apps zu Bedrohungen und Risiken.
Die dritte Ebene zählt auch dann, wenn ein Hotel nie ein eigenes Modell trainiert. Wenn die Daten hinter einem Modell nicht integer sind, warnt er, können die Ergebnisse verheerend sein. Ein verwandter Artikel behandelt Business Intelligence im Hotel. Er verbindet Sicherheit zudem eng mit Ethik und verantwortungsvoller KI und erinnert an einen Fall, in dem eine bekannte KI-Plattform ein verletzendes Bild erzeugte, das öffentliche Empörung auslöste.
Warum der Mensch das schwächste Glied bleibt
Auf die Frage nach dem am meisten unterschätzten Teil der Cybersicherheit antwortet Dr. Kumar ohne Zögern: der menschliche Faktor. Menschen gelten als das schwächste Glied der Kette, weil Social Engineers sie manipulieren, und aus seiner Sicht macht KI diese Manipulation noch leichter.
Social Engineering kommt nicht mehr nur als gewöhnliche Phishing-Mail daher. Er nennt Spear Phishing, Voice Phishing, das Klonen von Stimmen, Deepfakes und Business Email Compromise und merkt an, dass Menschen durch Deepfakes ordentlich Geld verloren haben.
“All of these are fed by human gullibility, human greed, or it could also exploit our good nature, willingness to help.”
Dr. Ram Kumar, 13:10
(Übersetzt: „All das wird von menschlicher Leichtgläubigkeit und Gier genährt, oder es nutzt unsere Gutmütigkeit und Hilfsbereitschaft aus.“)
Dieser letzte Punkt verdient in der Hotellerie Aufmerksamkeit, wo Gutmütigkeit und Hilfsbereitschaft genau die Eigenschaften sind, für die Teams eingestellt werden. Neugier ist ein weiterer Auslöser: Ein Klick auf einen Link kann Malware oder Ransomware herunterladen. Dr. Kumar warnt, dass keine Schulung die Gefahr beseitigt, dass jemand einmal unachtsam ist, und ein einziger Vorfall reicht, um das ganze Haus zum Einsturz zu bringen.
Warum Hotels ein attraktives Ziel sind
Nach Einschätzung von Dr. Kumar war die Hotellerie traditionell nicht besonders versiert in Cybersicherheit. Er verweist auf eine große globale Hotelkette, die er bewusst nicht nennt und die wiederholt angegriffen wurde. Hotels speichern sensible Gästeinformationen, darunter persönliche Angaben und Zahlungsdaten, und das macht es für Hacker lukrativ, in ihre Datenbanken einzudringen.
“Nobody goes to a hotel expecting that their data would be stolen or exfiltrated.”
Dr. Ram Kumar, 27:35
(Übersetzt: „Niemand geht in ein Hotel und erwartet, dass seine Daten gestohlen oder abgeflossen werden.“)
Gäste machen mit einem Hotel Geschäfte im strikten Vertrauen. Landen ihre Daten im Darknet, einschließlich Kreditkartendaten, nennt er das sehr beunruhigend. Sein Fazit: Die Hotellerie muss aufholen und beim Schutz von Daten, Privatsphäre und Kundeninformationen mit anderen Branchen gleichziehen. Ein verwandter Artikel behandelt Sicherheit im Hotel und Gästevertrauen.
Die oben beschriebenen Risiken verschärfen diesen Appell. Ein Hotel, das Mitarbeitende ungeprüfte KI-Tools nutzen lässt oder KI-Agenten ohne Absicherung an seine Systeme anbindet, schafft neue Wege zu denselben wertvollen Daten.
Wie sich die KI-Sicherheit entwickelt
Mit Blick nach vorn erwartet Dr. Kumar, dass Angriffe mit KI immer wieder in neuer Form auftauchen und raffinierter werden, während sich Sicherheitslösungen mit KI parallel dazu entwickeln. Er nennt mehrere Trends, die jedes Hotel in seine Planung einbeziehen kann:
- Risiken in der Lieferkette werden größer.
- Social Engineering mit Unterstützung von KI wird sehr schwer zu erkennen.
- Zero Trust wird in großem Umfang eingeführt.
- Cloud-Risiken nehmen zu, und Cloud-Ausfälle sind ein Sorgenfaktor, der manche Unternehmen zurück zu eigenen Servern drängen könnte.
- Vorschriften zu Sicherheit und Datenschutz werden immer strenger.
- Hybrides Arbeiten hält die Sicherheitsrisiken der Arbeit aus der Ferne auf der Tagesordnung.
- Der Mangel an Fachkräften für Cybersicherheit hält an.
Er erwartet außerdem, dass KI Arbeitsplätze in der Hotellerie direkt verändert. Repetitive Rollen wie Rezeptionisten, Mitarbeitende im Kundenservice und Verkäufer könnten stark betroffen sein. Sein Rat: keine Panik, sondern weiterbilden und lernen, KI zu nutzen, denn wer sich von ihr fernhält, könnte in Schwierigkeiten geraten.
Was jedes Hotel daraus mitnehmen kann
Zusammengenommen ergeben diese Punkte eine kurze Checkliste für Hotels jeder Größe:
- Wissen, welche KI-Tools Mitarbeitende nutzen, und sie auf Sicherheit und Datenschutz prüfen, bevor sie mit Gästedaten arbeiten.
- KI-Anwendungen und ihre Plug-ins als Systeme behandeln, die abgesichert werden müssen, nicht nur als Tools, die Sicherheit bringen.
- Teams auf überzeugendes Phishing, geklonte Stimmen und Deepfake-Anfragen vorbereiten, denn KI beseitigt die üblichen Warnsignale.
- Den Schutz von Gästedaten auf das Niveau anderer Branchen bringen.
- Mitarbeitenden helfen, KI zu nutzen, statt sie zu meiden.
Sie können das ganze Gespräch ansehen, mit seiner vollständigen Bedrohungskarte, seiner Sicht auf KI und Arbeitsplätze und seinem Rat für alle, die eine Karriere in der Cybersicherheit beginnen.
Häufig gestellte Fragen
Was sind die größten Risiken für die KI-Sicherheit im Hotel?
Im Modell von Dr. Ram Kumar liegen die Risiken auf drei Ebenen: wie Mitarbeitende KI-Tools nutzen, wie KI-Anwendungen abgesichert sind und wie verlässlich die Modelle und Trainingsdaten darunter sind. Für Hotels am dringendsten sind sensible Gästedaten, die in ungeprüfte Shadow-AI-Apps gelangen, und Phishing, das von KI geschrieben wurde und schwer zu erkennen ist.
Was ist Shadow AI?
Shadow AI bezeichnet KI-Anwendungen, die Menschen frei nutzen, ohne dass jemand sie auf Sicherheit und Datenschutz geprüft hat. Weil so viele KI-Apps leicht verfügbar sind, können Mitarbeitende sie auf eigene Faust einsetzen und sensible Informationen mit ihnen teilen. Dr. Kumar nennt das eines der wichtigsten Nutzungsrisiken von KI.
Wie macht KI Phishing gefährlicher?
Laut Dr. Kumar schreibt KI fehlerfreie E-Mails, sodass Phishing-Kampagnen leichter zu starten und schwerer zu erkennen sind. Social Engineering umfasst heute auch Spear Phishing, Voice Phishing, geklonte Stimmen und Deepfakes, und nach seinen Worten haben Menschen durch Deepfakes bereits richtig viel Geld verloren.
Ersetzt KI Arbeitsplätze in der Hotellerie?
Dr. Kumar erwartet, dass KI repetitive und monotone Arbeit ersetzt, die sich automatisieren lässt, und sieht Rollen wie Rezeption, Kundenservice und Vertrieb bedroht. Sein Rat: keine Panik, sondern weiterbilden und lernen, KI zu nutzen, denn wer sich von ihr fernhält, könnte in Schwierigkeiten geraten.
